提供中・導入相談受付中
中小企業向けネットワークセキュリティ
既存ネットワークに追加する、
透過型UTM。
現在の回線・ルーター・配線構成を事前に確認し、適した構成でネットワークへ追加します。 透過型のため、多くの環境で既存のIPアドレス体系を変更せずに導入できます。中小企業のオフィスに、 通信への影響を抑えながら、必要な通信制御と状況の見える化を提供します。
FortiGate・WatchGuard Firebox・YAMAHA UTX などのUTMをご検討中の方へ。ルーターを替えずに挿せる透過型UTMです。違いを見る →
相談無料・オンライン可・検討前でも大丈夫です
- 構成確認環境に合わせて設定
- 誤遮断を抑える指定した通信だけを遮断
- 安全に管理本体の管理機能を外部公開しない
IPアドレスを持たない透過ブリッジとして、既存のネットワークに組み込みます
Forcenet AI Security
AIセキュリティの3本柱のひとつ、AIの出口を担います。
フォースネットのAIセキュリティは、社内への入口を守るForceLink、AIの出口を絞り業務で使わない通信を止めるForceUTM、 社内の端末台帳を育てIT運用を支えるForceJOSYSの3本柱です。ForceUTMは、社内で動かすAIエージェントが外部からの不正な指示に乗っ取られても、 許可していない宛先へは通信を届けません。
ForceUTMのログは、お客様が契約しているAIで分析できます。お客様のIPアドレス台帳と照合すれば、どのPCからの通信かを特定できます。 台帳がない場合は、ポータルの機器台帳やForceJOSYSを照合に使えます。 守りの全体は、セキュリティ設計に特化したFDE(伴走エンジニア)が、お客様の環境に合わせて組み上げます。
Features
ForceUTMの特長
環境に合わせて、設定済みでお届け。
回線・ルーター・配線構成を事前に確認し、適した設定でお届けします。 透過型のため、多くの環境で既存のIPアドレス体系を変更せずに追加できます。
透過型・設定済みでお届け推測では、通信を止めない。
遮断するのはポリシーで指定した通信だけ。通信挙動の検知結果だけを根拠にした 自動遮断は行いません。本体が稼働している間は、クラウドとの接続が途切れても 最後に受け取ったポリシーで動作します。
指定遮断 + クラウド障害を分離本体の管理機能を、外部公開しない。
本体には、お客様がインターネット経由で操作する管理画面を設けていません。 状態確認や設定管理はクラウドポータルに集約し、本体の管理機能を外部へ公開しない構成です。
外部公開の管理画面なし毎月、見える。
何を守り、何を止め、何を観測したか。クラウドポータルが毎月、 日本語のレポートにまとめてお届けします。導入後の稼働状況を、 定期的に確認できます。
月次日本語レポート(国内基盤で生成)Video
動画で見る
イラストによる説明動画です(約1分・音声あり)
文字起こしを読む
いまのネットワークに、セキュリティを足したい。
ForceUTMは、既存ネットワークに追加する透過型UTMです。
ルーターとスイッチの間に設置する装置です。
透過型のため、多くの環境でIPアドレス体系を変えずに導入できます。
遮断するのは、ポリシーで指定した通信だけ。
検知結果だけを根拠にした自動遮断は行いません。
本体に、インターネット経由で操作する管理画面はありません。
何を守り、何を止めたかは、毎月の日本語レポートで届きます。
ファイルの検査は、PCやサーバー側のセキュリティ対策で行います。
故障・電源断・再起動のときは、通信が停止します。
既存ネットワークに追加する、透過型UTM。
How It Works
現在の構成を確認して、ネットワークへ追加。
ForceUTMは、ルーターとスイッチの間に設置する装置です。IPアドレスを持たず、 既存のルーターやスイッチからは配線の一部にしか見えません。 多くの環境で既存機器を置き換えずに追加できます。導入前には回線・ルーター・配線構成を確認し、 適合しない構成や追加作業が必要な場合は事前にお伝えします。
設定済みで、届く。
お客様の環境に合わせて設定した状態で発送します。 設置方法と必要な作業もあわせてご案内します。
ルーターとスイッチの間に、挿す。
事前に確認した位置へ、LANケーブルと電源を接続します。 環境に応じて必要な作業は、お見積もり時にご案内します。
通信状況を確認して、制御を開始。
設置後は通信状況を確認し、業務への影響がないことを確認してから遮断ポリシーを有効にします。
Features
機能一覧
ForceUTMで対応できる機能と、端末やメールサービス側で別途必要となる対策をご案内します。
| 機能 | ForceUTM | 備考 |
|---|---|---|
| ファイアウォール | 搭載 | ステートフル型。ポリシーにもとづく通信制御 |
| Webアクセス制御(DNS・ドメイン単位) | 搭載 | DNSに加え、TLS SNI・HTTP Hostのドメイン情報にもとづきポリシーで制御 |
| C2通信の検知・指定ドメインの遮断 | 搭載※ファイル検査なし | 不正指令サーバー(C2)との通信などの兆候を受動的に検知・報告し、指定したドメインへの接続を遮断。検知した端末は管理画面から隔離できます。脅威情報による自動遮断リストとファイルスキャンは搭載していません |
| AIエージェントの外向き通信の制御 | 搭載 | 観測から始め、許可した宛先以外への外向き通信を段階的に絞る。通信の中身は復号しない |
| 国・地域単位の通信制御 | 搭載 | 業務に不要な国・地域との通信をポリシーで制御 |
| ログの書き出し | 搭載 | ポータルから書き出したログを、お客様が契約しているAIでも分析できる |
| 通信挙動の検知(IDS) | 観測+報告 | 受動的に検知し、レポートで報告。IDS 単体では通信を止めません |
| IPS | ✓(検知連動型・注記参照) | 侵入検知(IDS)の検知をきっかけに、通信先を名指しして期限付きで止める方式。管理者が承認した提案だけを止めます。上位プランのみ |
| 端末の確認・指定隔離 | 搭載 | 新規端末・未承認MAC・IP重複を観測。明示指定した端末だけを一時隔離 |
| ランサムウェアへの備え(ファイルサーバーの見える化・おとり) | 観測+通知 | ファイルサーバーの利用、パターンに一致したファイル名、おとりへのアクセス、被害の前によく見られる動きを観測してお知らせ。自動では止めません |
| 端末と通信の見える化(機器台帳・端末ごとの接続先) | 搭載 | 端末に名前・持ち主を付けて管理し、端末ごとの接続先・クラウドサービス・遠隔操作サービスの利用を確認 |
| 気づきと通知 | 搭載 | 古い暗号方式や新しい待ち受けポートなどを「次にすること」と一緒にお知らせ。重要度の高いものはすぐにメール、それ以外は1日1回のまとめ |
| 外部公開状況の点検 | 搭載 | お客様の同意を得た公開アドレスを外から点検し、リモートデスクトップなどの公開をお知らせ |
| 緊急遮断ボタン | 搭載 | 管理画面からUTM 1台ごとに、社内と外の間の通信を期限付きで止める。管理用の通信は止めません |
| 月次日本語レポート | 搭載 | クラウドポータルが毎月生成し、設定した宛先へ配信。国内の運用基盤で処理 |
| クラウドポータル管理 | 搭載 | 複数機器をまとめて管理。閲覧専用を含む権限設定とポリシー配布に対応 |
| ハードウェアバイパス | 非搭載 | 故障・電源断・再起動時は通信停止。保守時は計画停止が必要 |
| ファイルスキャン型アンチウイルス | 非搭載 | 暗号化通信の中身は経路上から見えないため。理由をくわしく |
| アンチスパム | 非搭載 | メールはクラウドサービス側での対策が確実なため。理由をくわしく |
IPS(検知連動型)についての注記: ForceUTM の IPS は、通信をその場で検査して止めるインライン方式ではありません。侵入検知(IDS)の検知をきっかけに、通信先を名指しした期限付きの遮断ルールを作り、すべての UTM に配る方式です。検知のきっかけになった最初の通信は止まりません。遮断が効くまでの時間は、通常時の目安で十数秒〜1分程度です(通信の状態や名前解決のタイミングで遅くなります)。止めるのは接続を始めた側から送る通信が中心で、相手からの返信はしばらく届くことがあります。誤検知や共有のアドレスのため、業務の通信が止まることがあります。管理画面から解除できますが、UTM がクラウドと通信できない間は、通信が戻るまで解除されない場合があります。監視モードでは記録だけで、通信は止まりません。 現在の版では、検知から自動で止める設定はなく、遮断の提案を管理者が確認し、承認したものだけを止めます。IPS は上位プランでご利用いただけます。
Monthly Report
ForceUTMの働きが
毎月のレポートでわかる。
ForceUTMは、遮断・検知・観測の結果をクラウドポータルが毎月、 日本語のレポートにまとめます。社内での状況確認や報告資料としてご利用いただけます。
- 専門用語を並べない、日本語で読めるレポート
- 遮断した通信・観測した兆候・確認が必要な項目を整理
- レポートの生成・分析は国内の運用基盤で行います
- 通信の本文、URLのパスやクエリ、認証情報、ファイル名は送りません
月次セキュリティレポート
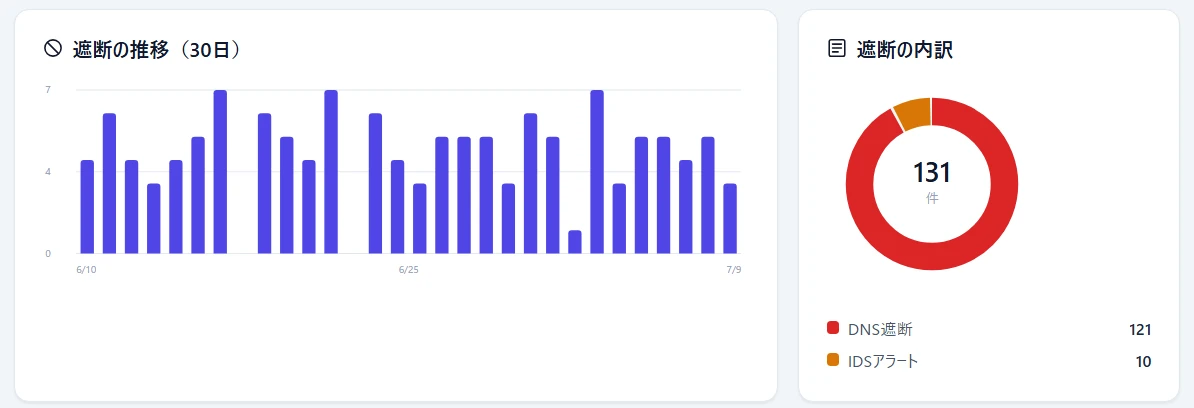
SAMPLE / 2026-06- 指定ドメインへの接続遮断89件
- 業務外の国・地域への接続の遮断41件
- ポリシーで指定したドメインの遮断12件
- 気になる通信挙動の観測(報告のみ)7件
※ 画面はサンプルです。ご利用内容により表示項目が異なる場合があります。
Secure Management
本体の管理機能を、
インターネットへ公開しない構成。
ForceUTM本体の状態確認や設定管理は、クラウドポータルに集約しています。 本体から指定されたクラウド環境へ暗号化通信で接続し、稼働状況の報告と設定の取得を行います。
外部公開の管理機能なし
クラウド側で一元管理
月次レポート生成
国内基盤で運用
ForceUTM本体からクラウドポータルへ暗号化通信で接続します。 本体には外部公開の管理画面や待ち受けポートを設けていません。
For Partners
ForceUTMの販売・協業をご検討の方へ
販売代理店、OEM、協業に関する情報は、フォースネットのパートナー募集サイトでご案内しています。
Coverage
ほかの対策と組み合わせて守る
ForceUTMはネットワーク上の通信制御と監視を担当します。 ファイル検査やメール対策は、端末・メールサービス側の機能と役割を分けます。
ファイルスキャン型
アンチウイルス 非搭載
いまのWeb通信の大半は暗号化されており、通信の途中からファイルの中身は見えません。 ForceUTMは通信を復号・改変しない設計です。かわりに、危険なドメインへの接続そのものを DNS・ドメインのレイヤで遮断します。ファイルの検査は、PC側のセキュリティ対策が担当します。
アンチスパム
(メールフィルタ) 非搭載
メールの多くは Microsoft 365 や Google Workspace などのクラウドに直接届き、 オフィスの出入口を通りません。境界を通らないものは、境界では守れません。 メール対策は、メールサービス側の機能で行うのが確実です。
IPS
(検知連動型) インライン方式ではありません
通信をその場で検査して止めるインライン方式は、誤検知が起きたときに業務の通信までその場で止めてしまうおそれがあります。 ForceUTMのIPSは、検知のあとに通信先を名指しして期限付きで止めます。止める前に管理者が内容を確認でき、 止めたあとも画面から解除できます。そのかわり、検知のきっかけになった最初の通信は止まりません。
FAQ
よくあるご質問
現在のネットワークに追加できますか?
ForceUTMは透過型のため、多くの環境で既存のIPアドレス体系を変更せずに追加できます。 ただし、回線・ルーター・配線構成により設置方法が異なるため、導入前に構成を確認し、 必要な機器と作業をご案内します。
ネットワークが遅くなったり、止まったりしませんか?
遮断する対象はポリシーで指定します。通信挙動の検知結果は、自動遮断ではなくレポートで確認できます。 IPS(検知連動型)でも、止めるのは管理者が承認した通信先だけですが、誤検知や共有のアドレスのため業務の通信が止まることがあります(管理画面から解除できます)。 導入時は通信状況を確認してから遮断ポリシーを有効にします。 ForceUTM 100はハードウェアバイパス非搭載のため、故障・電源断・再起動時は通信が停止します。
アンチウイルスが入っていないと不安です。
ForceUTMは通信を復号しないため、ファイルスキャン型アンチウイルスは搭載していません。 ネットワーク側では指定ドメインへの接続制御と通信挙動の検知・報告を行い、 ファイルの検査はPCやサーバー側のセキュリティ対策で行います。
料金を知りたいのですが。
拠点数やネットワーク構成により必要な機器構成が異なるため、個別にお見積もりします。見積・導入相談から、分かる範囲で現在の構成をお知らせください。